ช่องทางการติดต่อ

หมวด : ระบบคอมพิวเตอร์ออฟฟิศ

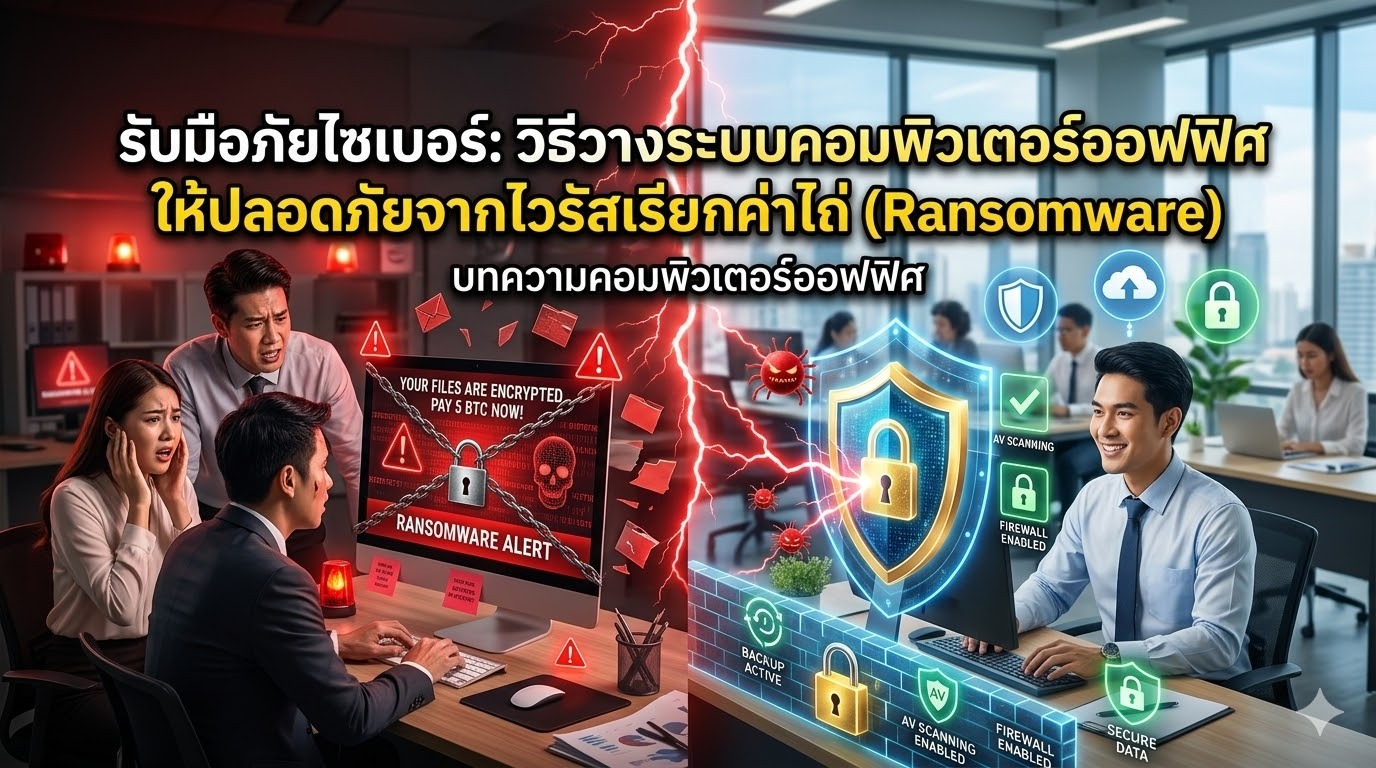
รับมือภัยไซเบอร์: วิธีวางระบบคอมพิวเตอร์ออฟฟิศให้ปลอดภัยจากไวรัสเรียกค่าไถ่ (Ransomware)

“ไฟล์เอกสารบัญชีเปิดไม่ได้ ฐานข้อมูลลูกค้าถูกเข้ารหัส และมีข้อความขู่ให้โอนเงินคริปโตเพื่อแลกกับรหัสปลดล็อค…” นี่ไม่ใช่พล็อตหนังฮอลลีวูด แต่คือฝันร้ายที่เกิดขึ้นจริงกับองค์กรและ SME ทั่วโลกทุกวัน ภัยคุกคามนี้เรียกว่า “Ransomware” (ไวรัสเรียกค่าไถ่) ซึ่งมักจะแฝงตัวมากับอีเมลหลอกลวง (Phishing) หรือไฟล์ดาวน์โหลดที่พนักงานเอาจิ้มคลิกโดยไม่ตั้งใจ

เมื่อ Ransomware หลุดเข้ามาในคอมพิวเตอร์เพียง 1 เครื่อง มันสามารถแพร่กระจายผ่านระบบ LAN (Local Area Network) เข้าไปล็อคไฟล์คอมพิวเตอร์ทุกเครื่องในออฟฟิศได้ภายในเวลาไม่กี่นาที องค์กรของคุณพร้อมรับมือกับหายนะระดับนี้แล้วหรือยัง? บทความนี้มีวิธีวางระบบ IT ออฟฟิศให้ปลอดภัยมาฝากครับ

ทำไม PC แบบเดิม (Standalone) ถึงตกเป็นเหยื่อได้ง่าย?
ออฟฟิศที่ใช้คอมพิวเตอร์ตั้งโต๊ะแยกกันทีละเครื่อง (Standalone PC) มักมีช่องโหว่ด้านความปลอดภัยสูงมาก เพราะ:

  1. พนักงานมีสิทธิ์ในเครื่องมากเกินไป: สามารถเสียบ USB หรือดาวน์โหลดไฟล์แปลกปลอมมาติดตั้งเองได้อิสระ
  2. ระบบไม่อัปเดตพร้อมกัน: บางเครื่องอัปเดต Windows และ Antivirus แล้ว แต่บางเครื่องพนักงานกดข้ามการอัปเดต ทำให้เกิดช่องโหว่ให้แฮกเกอร์โจมตี
  3. การแบ็คอัพกระจัดกระจาย: ข้อมูลสำคัญมักถูกเซฟทิ้งไว้ในหน้า Desktop (ไดรฟ์ C:) ของพนักงานแต่ละคน เมื่อเครื่องโดนไวรัส ข้อมูลก็หายวับไปทันที

4 กฎเหล็ก วางระบบคอมพิวเตอร์ออฟฟิศอย่างไรให้อยู่รอดจาก Ransomware

เพื่ออุดช่องโหว่เหล่านี้ ฝ่าย IT และเจ้าของธุรกิจต้องปรับโครงสร้างการใช้งานคอมพิวเตอร์ใหม่ ดังนี้:

1. ใช้กฎการ Backup แบบ 3-2-1

ห้ามเก็บข้อมูลสำคัญไว้ในคอมพิวเตอร์เครื่องเดียวเด็ดขาด กฎ 3-2-1 คือ:

  • มีข้อมูลสำรอง 3 ชุด (ข้อมูลจริง 1 + สำรอง 2)
  • เก็บไว้บนสื่อเก็บข้อมูลที่ต่างกัน 2 ประเภท (เช่น NAS Server ภายในบริษัท และ External Harddisk)
  • เก็บข้อมูลไว้ที่อื่น (Offsite / Cloud) 1 แห่ง เผื่อกรณีออฟฟิศโดนไวรัสล้างบาง ข้อมูลบนคลาวด์จะยังปลอดภัย

2. จำกัดสิทธิ์การใช้งาน (User Access Control)

คอมพิวเตอร์ที่พนักงานใช้ ควรถูกตั้งค่าเป็นเพียงผู้ใช้ทั่วไป (Standard User) ไม่ใช่ผู้ดูแลระบบ (Administrator) เพื่อป้องกันไม่ให้ไวรัสที่แฝงมากับไฟล์ที่พนักงานดาวน์โหลด สามารถติดตั้ง (Install) ตัวเองลงลึกในระดับรากของระบบปฏิบัติการได้

3. อัปเดตแพตช์ (Patch Management) อย่างสม่ำเสมอ

Ransomware มักโจมตีผ่านช่องโหว่ของ Windows หรือซอฟต์แวร์เวอร์ชันเก่า ฝ่าย IT ต้องมีนโยบายบังคับอัปเดตระบบรักษาความปลอดภัยทุกสัปดาห์

4. ยกระดับความปลอดภัยด้วยเทคโนโลยีรวมศูนย์ (Centralized IT Management)

นี่คือ “ไพ่ตาย” ขององค์กรยุคใหม่ หากการตามอัปเดตคอมพิวเตอร์ทีละ 50 เครื่องเป็นเรื่องยากเกินไป การเปลี่ยนมาใช้ ระบบคอมพิวเตอร์แบบ Server-Client (ดึงทรัพยากรจากส่วนกลางมาใช้ที่เครื่องลูกข่าย) คือทางออกที่ดีที่สุด

  • ปลอดภัยตั้งแต่โครงสร้าง: เครื่องลูกข่าย (Client) จะไม่มีฮาร์ดดิสก์ให้บันทึกข้อมูล พนักงานจึงไม่สามารถเซฟไฟล์ไวรัสลงเครื่องตัวเองได้ ข้อมูลทุกอย่างจะวิ่งตรงไปเก็บที่ Server กลางที่มีระบบ Firewall ป้องกันอย่างแน่นหนา
  • กู้คืนระบบได้ในพริบตา (Snapshot Restore): หากสมมติว่ามีไวรัสหลุดเข้ามาในระบบการทำงานจริง ฝ่าย IT เพียงแค่กดฟังก์ชัน Snapshot Restore บน Server เพื่อย้อนเวลาระบบกลับไปก่อนที่ไวรัสจะเข้าโจมตี (เหมือนไทม์แมชชีน) องค์กรก็สามารถกลับมาทำงานต่อได้ภายในไม่กี่นาที โดยไม่ต้องจ่ายค่าไถ่แม้แต่บาทเดียว!

สรุป: ป้องกันวันนี้ ดีกว่าจ่ายค่าไถ่ในวันหน้า

ค่าใช้จ่ายในการวางระบบ IT ให้รัดกุม หรือการเปลี่ยนมาใช้คอมพิวเตอร์ระบบรวมศูนย์นั้น “ถูกกว่า” มูลค่าของข้อมูลธุรกิจที่สูญหาย และค่าเสียโอกาสในช่วงที่ธุรกิจต้องหยุดชะงักอย่างเทียบไม่ติด

อย่ารอให้หน้าจอคอมพิวเตอร์ในออฟฟิศขึ้นข้อความสีแดงเพื่อเรียกค่าไถ่ เริ่มต้นตรวจสอบระบบเครือข่าย วางนโยบายความปลอดภัย และอัปเกรดโครงสร้างคอมพิวเตอร์สำนักงานของคุณตั้งแต่วันนี้ครับ!

ต้องการสอบถามข้อมูลเพิ่มเติม คลิกเลย!!

Generic selectors
Exact matches only
Search in title
Search in content
Post Type Selectors
Generic selectors
Exact matches only
Search in title
Search in content
Post Type Selectors

เข้าสู่ระบบ

ยินดีต้อนรับเข้าสู่ระบบลูกค้า INFINIX SOLUTION

เข้าสู่ระบบด้วยโซเชียล

หรือ

ขอใบเสนอราคา